ShinyHunters Klaim Bobol FBI, Data Sensitif Agen Jadi Sorotan
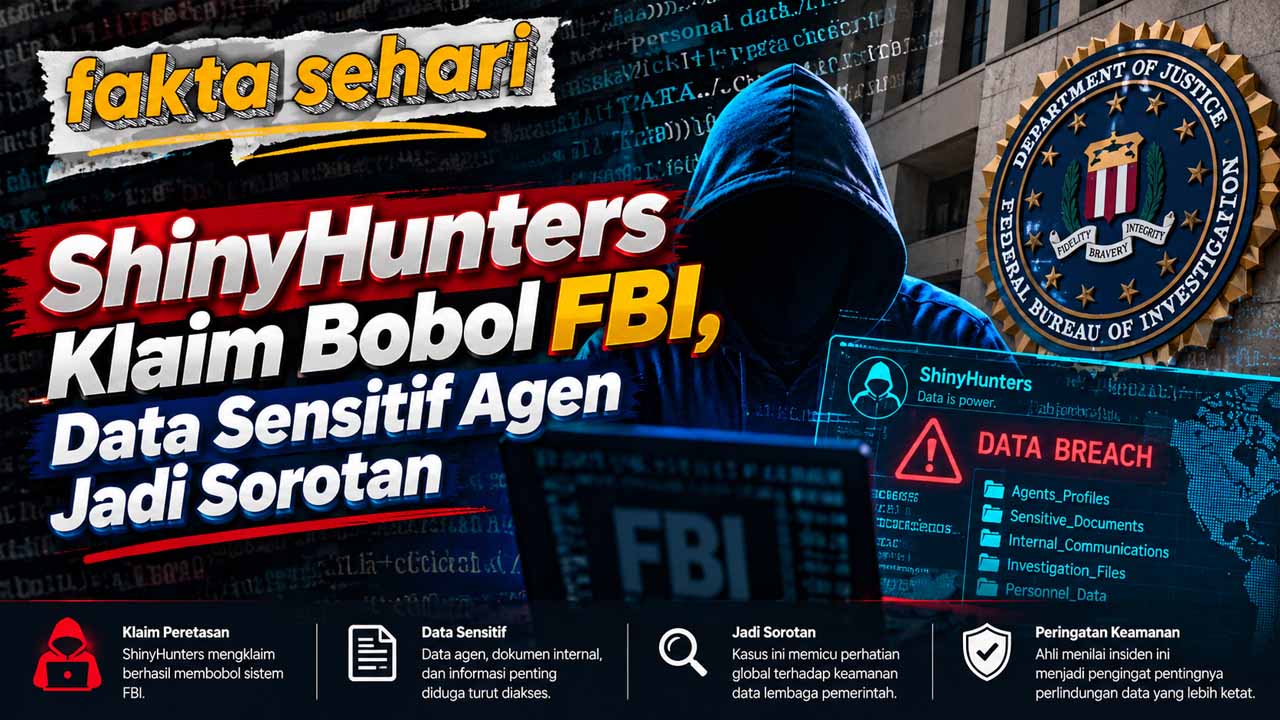
Fakta Sehari – Biro Investigasi Federal Amerika Serikat atau FBI menghadapi perhatian besar setelah kelompok peretas ShinyHunters mengklaim berhasil mencuri data sensitif dari lembaga tersebut. Klaim itu muncul pada Senin, 22 September 2026 waktu Amerika Serikat, ketika kelompok tersebut menyatakan telah memperoleh informasi dari hampir seluruh agen FBI serta orang-orang yang pernah mengajukan lamaran kerja.
Selain menyampaikan klaim pencurian data, ShinyHunters juga disebut melakukan serangan terhadap situs FBIjobs.gov. Situs rekrutmen FBI tersebut mengalami perubahan tampilan akibat aksi deface, sementara portal pendaftaran calon agen khusus FBI dilaporkan tidak dapat diakses hingga Rabu, 23 September 2026.
Melalui pesan yang beredar, kelompok tersebut menyatakan bahwa mereka memegang data yang sangat sensitif. Namun, FBI masih melakukan penyelidikan untuk memastikan kebenaran klaim tersebut.
Kasus ini kembali menunjukkan bahwa lembaga besar dengan sistem keamanan tinggi tetap menghadapi risiko serangan siber. Oleh karena itu, investigasi mendalam diperlukan untuk mengetahui apakah terjadi kebocoran data sebenarnya atau hanya klaim dari pihak tertentu.
ShinyHunters Mengaku Mengambil Data Berukuran Terabyte
Dalam pernyataannya, ShinyHunters mengklaim telah mengambil data dengan ukuran sekitar 2 hingga 3 terabyte (TB). Jumlah tersebut tergolong sangat besar karena dapat menyimpan jutaan dokumen digital dalam berbagai format.
Kelompok tersebut menyebut data yang diperoleh mencakup informasi pribadi agen FBI. Beberapa data yang diklaim berhasil dicuri antara lain nama, status agen, alamat email, nomor telepon, hingga alamat tempat tinggal.
Selain itu, ShinyHunters juga mengklaim memiliki informasi keluarga agen, termasuk data pasangan dan nomor jaminan sosial atau Social Security Number.
Sebagai bukti awal, kelompok tersebut membagikan sampel data yang berisi sekitar 5.000 orang yang disebut sebagai pegawai FBI. Namun, keaslian data tersebut belum dapat diverifikasi secara independen.
Dengan demikian, FBI masih perlu melakukan pemeriksaan teknis untuk memastikan apakah informasi tersebut benar berasal dari sistem internal mereka atau sumber lain.
Dugaan Serangan Memanfaatkan Celah Zero-Day Oracle PeopleSoft
ShinyHunters menyebut bahwa mereka memasuki sistem FBI melalui celah keamanan zero-day pada Oracle PeopleSoft. Zero-day merupakan kerentanan perangkat lunak yang belum diketahui oleh pengembang sehingga belum tersedia pembaruan keamanan untuk memperbaikinya.
Menurut klaim kelompok tersebut, akses awal dari PeopleSoft kemudian digunakan untuk bergerak menuju layanan cloud pemerintah Amazon Web Services atau AWS GovCloud.
Sistem seperti PeopleSoft banyak digunakan organisasi besar untuk mengelola berbagai data administratif. Karena itu, apabila terjadi penyalahgunaan celah keamanan, dampaknya dapat meluas ke berbagai sektor.
Baca Juga : Adobe Premiere Resmi di Android, Gratis dan Bisa Ekspor Video 4K Tanpa Watermark
Namun, sampai saat ini FBI belum mengonfirmasi bagaimana metode sebenarnya yang digunakan oleh peretas. Lembaga tersebut masih melakukan analisis untuk mengetahui titik masuk dan kemungkinan dampak dari insiden tersebut.
Riwayat ShinyHunters dan Serangan Data Besar
ShinyHunters bukan kelompok baru dalam dunia kejahatan siber. Kelompok ini dikenal karena aktivitas pencurian data dalam jumlah besar yang sebelumnya menyasar berbagai organisasi.
Pada periode Mei hingga Juni 2026, kelompok tersebut juga dilaporkan menyerang komponen Environment Management pada PeopleSoft. Serangan itu disebut berdampak terhadap lebih dari 100 organisasi, termasuk sejumlah universitas.
Selain itu, ShinyHunters juga pernah dikaitkan dengan pencurian data pelanggan dari perusahaan teknologi besar. Pola serangan mereka biasanya melibatkan pengambilan data dalam jumlah besar yang kemudian digunakan sebagai alat tekanan terhadap korban.
Meski demikian, setiap klaim dari kelompok peretas tetap membutuhkan verifikasi teknis. Pasalnya, pelaku siber terkadang menggunakan klaim besar untuk meningkatkan reputasi atau memberikan tekanan kepada target.
FBI Masih Menyelidiki Dugaan Kebocoran Data
FBI mengonfirmasi bahwa pihaknya mengetahui adanya klaim aktivitas tidak sah yang berkaitan dengan FBIjobs.gov. Namun, lembaga tersebut belum memberikan rincian mengenai tingkat kerusakan maupun jumlah data yang mungkin terdampak.
Dalam perkembangan berikutnya, FBI menyatakan sedang melakukan penyelidikan secara aktif terhadap kasus tersebut. Tim keamanan siber internal dan pihak terkait masih berusaha mengidentifikasi sumber serangan.
Selain itu, FBI juga belum memastikan apakah dugaan akses tersebut benar berasal dari sistem mereka atau melalui layanan pihak ketiga yang terhubung.
Situasi ini memperlihatkan pentingnya proses investigasi digital dalam menangani insiden keamanan. Setiap bukti harus diperiksa secara menyeluruh sebelum kesimpulan mengenai kebocoran data dibuat.
ShinyHunters Membantah Motif Pemerasan
Berbeda dari pola serangan sebelumnya, ShinyHunters menyatakan bahwa aksi terhadap FBI bukan dilakukan untuk mendapatkan uang. Kelompok tersebut mengklaim memiliki tujuan lain yang berkaitan dengan tuntutan terhadap lembaga penegak hukum Amerika Serikat.
Sebelumnya, FBI pernah memperingatkan mengenai aktivitas ShinyHunters yang menggunakan klaim akses data sensitif untuk memberikan tekanan kepada korban.
Menurut FBI, klaim kelompok tersebut dapat berupa informasi nyata maupun sesuatu yang dilebih-lebihkan. Karena itu, lembaga tersebut menilai setiap pernyataan harus melalui proses verifikasi.
ShinyHunters juga membantah keterlibatan mereka dengan jaringan kriminal siber bernama The Com. Namun, aktivitas kelompok ini tetap menjadi perhatian karena rekam jejak serangan terhadap berbagai organisasi.
Data Agen FBI Berpotensi Menimbulkan Risiko Keamanan
Perusahaan keamanan siber Huntress memperingatkan bahwa kebocoran data pegawai FBI dapat memberikan risiko besar apabila informasi tersebut benar-benar tersebar luas.
Data pribadi agen penegak hukum memiliki nilai tinggi bagi pelaku kriminal maupun pihak yang ingin melakukan penyalahgunaan informasi.
Analis keamanan juga menilai bahwa data yang telah beredar di internet berpotensi sulit ditarik kembali. Setelah tersebar, informasi tersebut dapat disalin dan digunakan oleh berbagai pihak.
FBI sendiri memiliki lebih dari 14.000 agen khusus. Selain itu, jumlah pelamar posisi agen khusus pada 2022 dan 2023 mencapai sekitar 48.000 orang.
Karena itu, perlindungan terhadap data pribadi menjadi tantangan penting bagi lembaga pemerintah maupun organisasi besar lainnya.
Keamanan Siber Menjadi Tantangan Lembaga Modern
Kasus klaim peretasan FBI oleh ShinyHunters menjadi pengingat bahwa ancaman siber terus berkembang. Bahkan lembaga dengan sistem keamanan tinggi tetap harus menghadapi kemungkinan serangan digital.
Selain teknologi perlindungan, pengawasan sistem, pembaruan perangkat lunak, serta kesiapan menghadapi insiden menjadi bagian penting dalam menjaga keamanan data.
Sementara itu, hasil penyelidikan FBI akan menjadi faktor utama untuk menentukan apakah klaim pencurian data tersebut benar terjadi dan seberapa besar dampaknya.
Dengan meningkatnya ketergantungan terhadap sistem digital, keamanan informasi kini menjadi salah satu aspek paling penting bagi organisasi publik maupun swasta.