Komdigi Sebut Registrasi Kartu SIM Biometrik Berhasil Deteksi Deepfake
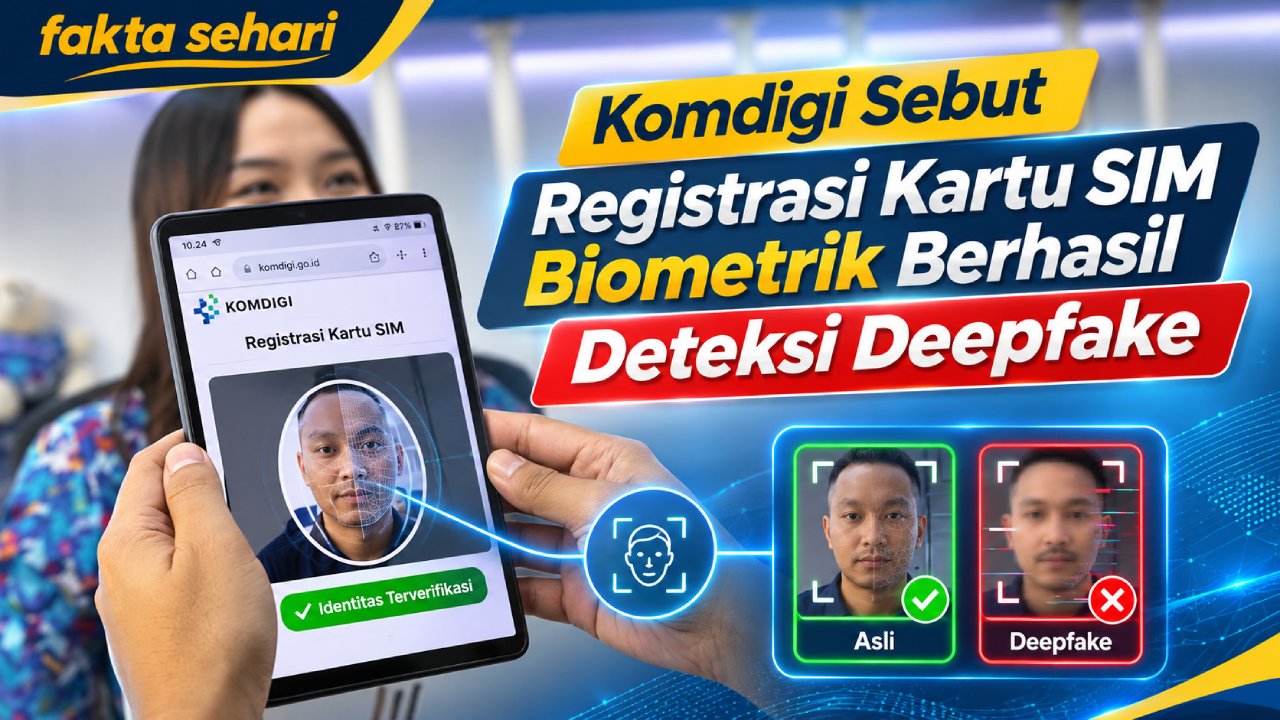
Fakta Sehari – Kementerian Komunikasi dan Digital (Komdigi) menyatakan bahwa sistem registrasi kartu SIM biometrik berhasil mendeteksi percobaan pemalsuan wajah selama empat bulan uji coba nasional. Menurut Direktur Pengendalian Ekosistem Digital Komdigi, Dany Suwardany, operator menolak pengajuan yang terdeteksi memakai foto atau rekaman untuk menyamar sebagai pendaftar. Uji coba juga menemukan penggunaan foto KTP yang telah dimanipulasi dengan teknologi deepfake. Hasil tersebut menunjukkan bahwa lapisan verifikasi mampu menghentikan upaya yang terdeteksi selama pengujian. Namun, keberhasilan itu tidak berarti sistem kebal terhadap setiap bentuk pemalsuan. Perbedaan ini penting bagi pelanggan. Sistem bisa memperkuat pemeriksaan identitas saat nomor didaftarkan, tetapi keamanannya tetap perlu dijaga setelah nomor mulai digunakan.
Verifikasi Wajah Memeriksa Kehadiran Pendaftar
Saat mendaftarkan nomor, kemiripan wajah dengan foto identitas hanya menjawab satu pertanyaan: apakah wajah yang terlihat cocok dengan data pembanding? Pemeriksaan kehadiran langsung, atau liveness detection, menjawab pertanyaan lain: apakah orang tersebut benar-benar hadir di depan kamera? Perbedaan ini menjelaskan mengapa foto yang tampak mirip belum tentu cukup untuk meloloskan registrasi. Komdigi menyebut operator memakai Presentation Attack Detection (PAD) level 2 untuk mendeteksi pemalsuan yang disajikan kepada sensor biometrik. Jika sistem mendeteksi manipulasi, pengajuan dapat ditolak. Bagi pengguna, tujuan pemeriksaan ini cukup sederhana. Nomor seluler seharusnya terhubung dengan identitas orang yang mengikuti proses verifikasi, bukan sekadar identitas pada foto yang bisa diperoleh pihak lain.
ISO 27001 dan ISO 30107-3 Punya Fungsi Berbeda
Komdigi menyebut dua standar dalam evaluasinya, yakni ISO/IEC 27001 dan ISO/IEC 30107-3. Standar pertama mengatur persyaratan sistem manajemen keamanan informasi. Fokusnya mencakup cara organisasi mengelola risiko serta menjaga informasi yang berada dalam tanggung jawabnya. Sementara itu, standar kedua mengatur pengujian dan pelaporan kinerja deteksi serangan presentasi pada sistem biometrik. Jadi, keduanya menjawab pertanyaan berbeda. Satu berkaitan dengan tata kelola keamanan informasi. Yang lain membantu menilai kemampuan deteksi dalam kondisi pengujian tertentu. Bagi pembaca, perbedaan ini berguna ketika menilai klaim keamanan. Penyebutan standar memberi konteks tentang bagaimana sistem dikelola atau diuji, tetapi hasilnya tetap perlu dibaca sesuai cakupan pengujian.
Hasil Uji Coba Menunjukkan Kemampuan Deteksi, Bukan Jaminan Mutlak
Penolakan atas percobaan pemalsuan memberi tanda bahwa sistem bekerja pada kasus yang dilaporkan Komdigi. Akan tetapi, data tersebut tidak menjelaskan kinerja sistem terhadap seluruh bentuk manipulasi yang mungkin muncul. Karena itu, ukuran keberhasilan yang lebih berguna adalah apakah operator terus mengevaluasi deteksi sekaligus memastikan pelanggan yang sah tetap bisa mendaftar. Satu sisi menyangkut keamanan; sisi lain menyangkut akses. Sebagai contoh, pelanggan yang gagal menyelesaikan verifikasi memerlukan penjelasan dan jalur bantuan yang jelas. Tanpa itu, ia sulit mengetahui apakah proses perlu diulang atau apakah operator perlu meninjau pengajuannya. Sistem yang baik perlu membuat penolakan terhadap pemalsuan berjalan seiring dengan penanganan yang jelas untuk pengguna sah.
Baca Juga : Benarkah Diabetes Diturunkan Silang dari Ayah dan Ibu?
Registrasi Biometrik Mencapai 41,49 Juta Pelanggan
Hingga akhir Oktober 2026, Komdigi mencatat 41,49 juta pelanggan telah memakai verifikasi wajah untuk mendaftarkan kartu SIM. Jumlah itu melampaui target awal 18 juta pelanggan pada Desember 2026. Dengan kata lain, capaian Oktober sudah mencapai sekitar 2,3 kali target awal. Dalam evaluasi yang sama, Komdigi menyebut XLSMART, Telkomsel, dan Indosat Ooredoo Hutchison telah menerapkan metode tersebut sepenuhnya. Angka pelanggan memberi gambaran tentang skala penerapan. Namun, jumlah registrasi tidak mengukur seberapa sering penipuan berhasil dicegah. Untuk menilai manfaat bagi masyarakat, data itu akan lebih berguna jika dibaca bersama perkembangan pengaduan dan cara operator menangani nomor yang diduga disalahgunakan.
Identitas yang Lebih Tertib Bisa Membantu Penanganan Penipuan
Komdigi berharap identitas pelanggan yang lebih tertib dapat membantu mengurangi penyalahgunaan nomor, termasuk penipuan lewat telepon atau voice phishing. Meski demikian, verifikasi saat registrasi dan pemeriksaan isi panggilan merupakan dua hal berbeda. Identitas yang terverifikasi tidak otomatis membuat setiap penelepon bisa dipercaya. Bayangkan seseorang mengaku sebagai petugas bank dan meminta kode OTP. Permintaan itu tetap perlu ditolak, berapa pun lama nomor tersebut sudah terdaftar. Jika ingin memastikan sebuah pemberitahuan, hubungi bank atau layanan terkait melalui kanal resmi yang kamu akses sendiri. Dari sudut pandang pelanggan, verifikasi biometrik berguna sebagai lapisan pemeriksaan di awal. Sementara itu, keputusan untuk membagikan informasi tetap perlu mempertimbangkan isi dan tujuan permintaan.
Churn Turun, tetapi ARPU Hanya Naik Tipis
Komdigi juga melaporkan perubahan pada dua indikator bisnis operator. Tingkat keluar atau berganti layanan pelanggan, atau churn rate, turun dari sekitar 20 persen pada kuartal pertama 2025 menjadi 2,8 persen pada kuartal ketiga 2026. Sementara itu, rata-rata pendapatan per pengguna atau ARPU naik dari Rp45.800 pada kuartal pertama 2026 menjadi Rp46.000 pada kuartal ketiga 2026. Kenaikan ARPU itu sebesar Rp200, atau sekitar 0,4 persen. Komdigi mengaitkan perkembangan tersebut dengan penertiban data pelanggan dan perubahan kebiasaan berganti kartu. Namun, kedua indikator memakai titik awal yang berbeda. Angka tersebut menggambarkan perubahan yang dilaporkan selama penerapan kebijakan; data itu belum cukup untuk menyimpulkan bahwa biometrik menjadi satu-satunya penyebab.
Apa yang Perlu Diperhatikan saat Mendaftar Kartu SIM?
Sebelum menjalani verifikasi wajah, pastikan proses berlangsung melalui kanal resmi operator. Jika seseorang mengirim tautan lewat pesan pribadi dan meminta foto KTP atau swafoto, buka aplikasi operator atau hubungi layanan pelanggan secara terpisah untuk mengecek permintaan tersebut. Selain itu, perhatikan informasi tentang tujuan penggunaan data dan cara menghubungi operator jika verifikasi gagal. Pengguna berhak mengetahui mengapa data wajah dibutuhkan dan ke mana harus meminta bantuan bila ada masalah. Dari sisi layanan, pengalaman ini sama pentingnya dengan kemampuan menolak pemalsuan. Pelanggan yang sah membutuhkan proses yang jelas, termasuk ketika perlu memeriksa status pengajuan atau melaporkan dugaan penyalahgunaan identitas. Dengan begitu, mereka bisa menyelesaikan registrasi tanpa mengandalkan bantuan dari kanal yang tidak dikenal.